Ledger amplía el freno a ventas y mantiene los robos confirmados en el sudeste asiático
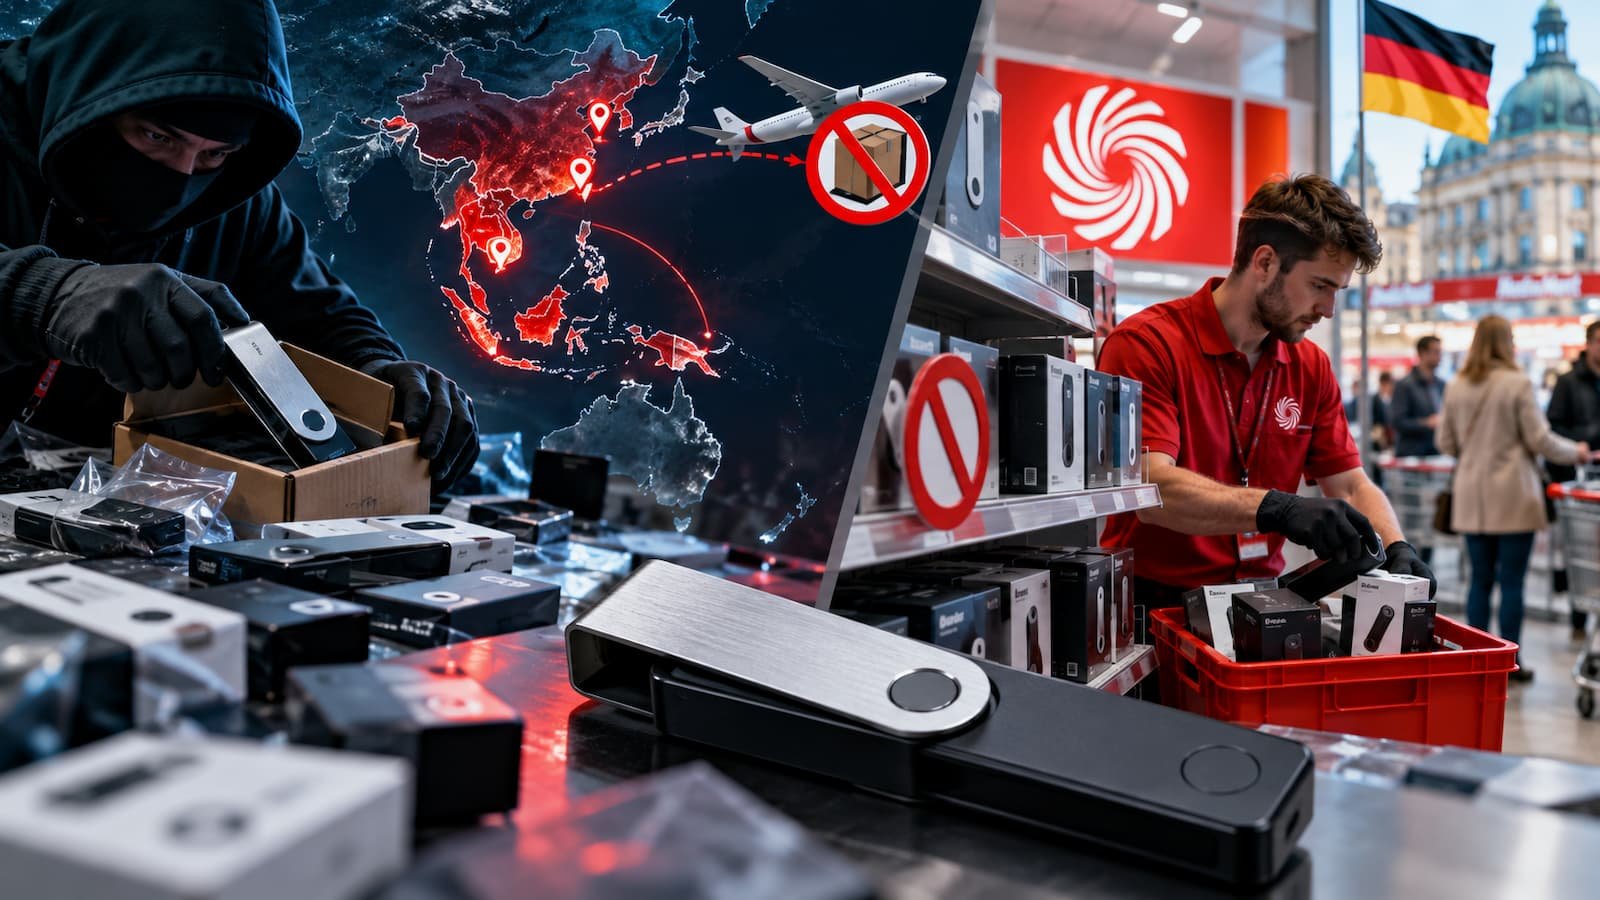
En una actualización publicada a las 18:03 ET del 13 de octubre —00:03 del 14 de octubre en la España peninsular—, Ledger pidió a distribuidores y revendedores de Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong que suspendieran las ventas y retiraran los dispositivos de las estanterías mientras continúa la investigación.
La empresa mantiene una distinción importante: los incidentes con robo de fondos que considera confirmados siguen limitados al sudeste asiático y, hasta ese comunicado, no había verificado un drenaje vinculado a un dispositivo comprado en otro lugar. Ledger también afirma que no tiene indicios de que su infraestructura, sus sistemas, sus servicios o su canal de venta directa hayan sido comprometidos.
Eso no equivale a decir que todos los dispositivos vendidos fuera de Asia estén libres de manipulación. De hecho, el mismo 13 de octubre Ledger reconoció que estaba revisando reportes más allá de CryptoBilis, el revendedor del sudeste asiático alrededor del que se concentra la investigación inicial.
El implante roba la frase de recuperación sin romper el Secure Element
Ledger Donjon, el laboratorio de seguridad del fabricante, explicó que el dispositivo manipulado analizado contenía un implante físico capaz de leer las 24 palabras de recuperación cuando aparecen en pantalla durante la configuración. Después, el módulo podía transmitir esa información mediante conexión móvil LTE con una eSIM.
El detalle es especialmente relevante porque el implante no necesita modificar el Secure Element, el sistema operativo de Ledger ni las transacciones que firma el usuario. Por eso, la propia documentación de Ledger reconoce una limitación de su Genuine Check: puede verificar que el Secure Element es auténtico, pero no detectar todas las modificaciones físicas no autorizadas si ese chip original permanece intacto.
La consecuencia práctica se parece a la de muchas campañas de phishing en criptomonedas: quien consigue la frase de recuperación puede reconstruir la wallet y mover los activos sin tener el dispositivo original. Bitquery sitúa, en cifras verificadas el 13 de octubre, una estimación de 102 millones de dólares drenados de 324 wallets en seis redes, con 10 millones de USDT congelados por Tether. Es un cálculo on-chain independiente y Ledger no lo ha confirmado como pérdida total oficial.
El caso alemán no confirma robos en Europa, pero sí deja una duda abierta
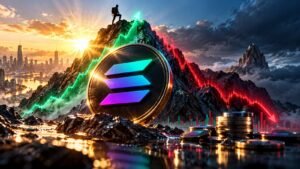
MediaMarktSaturn comunicó que retiró los productos Ledger de sus tiendas físicas y plataformas online internacionalmente como medida de precaución. La decisión llegó después de que un cliente en Alemania reportara un supuesto implante de hardware. Según Ledger, no se habían registrado pérdidas de fondos vinculadas a ese caso alemán.
El origen del reporte es un usuario de X conocido como Johannes, que afirmó haber comprado dos dispositivos Ledger en establecimientos MediaMarkt distintos y haber encontrado cables y módulos de comunicación no autorizados en ambos. Esa descripción no ha sido verificada de forma independiente, y Ledger no ha confirmado públicamente que esas unidades tengan el mismo implante identificado en dispositivos vinculados a CryptoBilis.
Aquí está el matiz que cambia la lectura de la noticia: “no hay robos verificados fuera del sudeste asiático” no significa “no hay dispositivos presuntamente manipulados fuera del sudeste asiático”. La primera afirmación es la que Ledger sostiene. La segunda sigue abierta mientras se investiga el caso alemán y otros reportes.
Qué significa para quien usa una Ledger en España
En las fuentes revisadas no aparece por ahora un robo confirmado ligado a una Ledger comprada en España, y Ledger sostiene que su canal de venta directa no muestra señales de compromiso. Para quienes compraron una unidad a CryptoBilis durante los 90 días previos al aviso, la recomendación publicada fue no iniciar la configuración si seguía sin usar y, si ya se había configurado, considerar trasladar los activos a un nuevo dispositivo con una frase de recuperación nueva.
Fuera de ese grupo, no existe una instrucción general de Ledger para mover fondos de todas las wallets vendidas en Europa. Conviene comprobar el canal de compra, utilizar únicamente software y soporte oficiales y no compartir nunca las 24 palabras por teléfono, web, correo o mensajería. También hay que recordar que abrir una hardware wallet para inspeccionarla puede dañarla; ante una sospecha concreta, la revisión debería seguir las indicaciones oficiales.
Esta incidencia recuerda que la gestión de riesgo en criptomonedas no termina en el precio y que los riesgos de invertir en criptomonedas incluyen custodia, cadena de suministro y protección de credenciales. La clave ahora es no convertir un alcance todavía limitado en una falsa sensación de seguridad ni, en el extremo contrario, asumir que todas las Ledger están comprometidas. El dato decisivo será si la investigación confirma dispositivos manipulados y pérdidas fuera del sudeste asiático.