
El ataque llegó por un proveedor de confianza, no por un hackeo directo
La clave está en cómo llegó el código al navegador. Optimizely Web Experimentation es una plataforma que muchas compañías utilizan para hacer pruebas y personalizar sus páginas. Sus clientes cargan pequeños fragmentos de JavaScript desde la infraestructura de Optimizely, de modo que una manipulación en ese proveedor puede terminar ejecutándose dentro de una web legítima.
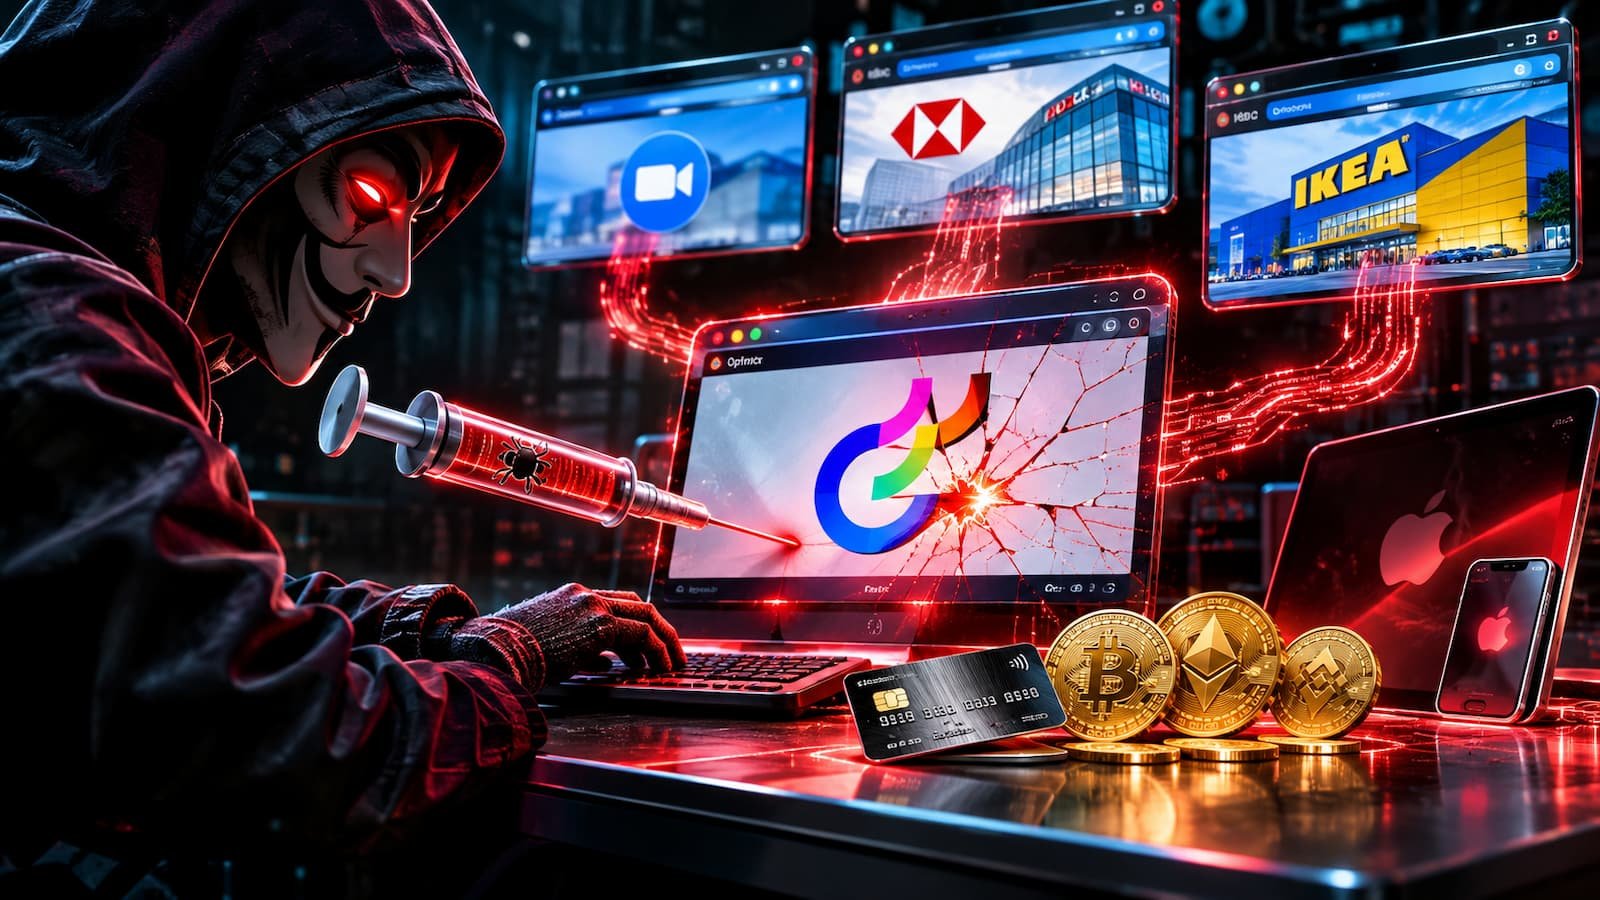
El investigador Scott Helme, de Report URI, analizó 1.611 fragmentos de Optimizely y localizó 188 infectados asociados a 178 organizaciones. Entre los dominios identificados aparecen zoom.com, zoom.us y www.zoom.com; varias webs regionales de HSBC en Estados Unidos, Hong Kong, México, Australia y otros mercados; y client.home-design.ikea.com. También figuran BBC, CNN, Salesforce, GitLab, Equifax y Ledger, entre otras compañías.
Esto no equivale a decir que los servidores internos de Zoom, HSBC o Ikea fueran comprometidos directamente. El código malicioso se distribuyó a través de una dependencia externa que esas páginas ya consideraban de confianza. Optimizely confirmó que una parte no autorizada explotó una vulnerabilidad de Experimentation para añadir JavaScript a proyectos de clientes. La compañía asegura que bloqueó la vía vulnerable, desplegó una corrección, eliminó el código inyectado y reforzó las cuentas afectadas.
Cómo intentaba robar criptomonedas y qué se sabe de los fondos
El componente más relevante para quien utiliza criptomonedas era un sustituidor de direcciones, o address swapper: el script buscaba direcciones válidas de Bitcoin, Ethereum y otras redes y trataba de sustituirlas por direcciones controladas por el atacante. La manipulación podía aparecer en texto, formularios, enlaces y el portapapeles. El usuario podía estar navegando por una web real y, aun así, terminar pegando una dirección distinta antes de confirmar una transferencia. Por eso, además de proteger la wallet, conviene revisar la dirección completa antes de cualquier envío, una práctica que desarrollamos en nuestra guía de seguridad en criptomonedas.
Report URI observó que las direcciones asociadas al malware habían recibido unos 7.040 dólares en criptomonedas a las 19:25 UTC del 16 de noviembre, con Bitcoin como principal componente. Esa cifra no debe tratarse como una pérdida final confirmada del incidente. Hudson Rock, que investigó la campaña por separado, señala que no ha podido vincular de forma independiente esas transferencias con visitantes concretos de las webs afectadas.
El mismo código incorporó un skimmer para capturar números de tarjeta, fecha de caducidad y CVV cuando se introducían en formularios propios de las páginas afectadas. Según el análisis técnico, los campos alojados dentro de iframes de proveedores externos como Stripe o Adyen quedaban fuera de ese alcance. Además, el malware podía recopilar determinadas cookies y capturas de pantalla. No existe todavía una cifra pública y verificada de tarjetas, sesiones o usuarios comprometidos.
Los iPhone fueron objetivo, pero no hay prueba pública de infecciones exitosas
En iPhone y iPad, el script intentaba cargar cadenas de explotación identificadas como Coruna y DarkSword. Report URI encontró código dirigido a versiones antiguas de iOS y iPadOS. El objetivo era aprovechar vulnerabilidades del dispositivo desde una página web sin que el usuario tuviera que instalar una aplicación específica.
Aquí hay un matiz importante. Hudson Rock ha documentado la entrega de esas herramientas, pero subraya que haber servido un exploit no demuestra que un iPhone real haya sido comprometido con éxito. Por ahora no existe un recuento público y verificado de dispositivos infectados como resultado de esta campaña.
Para el usuario, la medida más clara es mantener iOS o iPadOS en la última versión compatible con su dispositivo. Apple considera las actualizaciones de software una de las principales medidas de seguridad y sigue publicando correcciones para versiones soportadas. El riesgo descrito por los investigadores afecta sobre todo a dispositivos que permanecían en versiones antiguas.
Qué deberían revisar los usuarios y cuál es el alcance para España
Quien visitara una de las páginas afectadas el 16 de noviembre y realizara una transferencia de criptomonedas debería comprobar que la dirección registrada en la transacción coincide con la que pretendía utilizar. Si introdujo datos de tarjeta directamente en un formulario de una de esas webs, conviene vigilar movimientos no reconocidos y contactar con la entidad emisora si aparece actividad sospechosa. También es razonable revisar sesiones y actividad de las cuentas utilizadas durante esa navegación.
No estamos ante un caso de phishing en criptomonedas clásico: el peligro podía aparecer dentro de dominios legítimos. Esa es precisamente la lección más útil del incidente. Una web conocida no elimina el riesgo cuando ejecuta código de terceros, del mismo modo que una wallet segura no evita que un usuario firme una transferencia hacia una dirección que ha sido sustituida en el navegador.
Para lectores en España, el alcance debe matizarse. La lista de Report URI no identifica una web española de HSBC entre los dominios afectados ni señala la web principal de Ikea España; en Ikea aparece un subdominio de diseño del hogar. Zoom sí figura con dominios globales. Optimizely afirma que la vulnerabilidad fue corregida y el código retirado, pero siguen sin estar cerrados el número de visitantes expuestos, las pérdidas atribuibles con certeza y si algún iPhone fue comprometido. Separar esas incógnitas de lo confirmado es esencial para no convertir una alerta real en una conclusión exagerada.