
El incidente ya no se limita al sudeste asiático
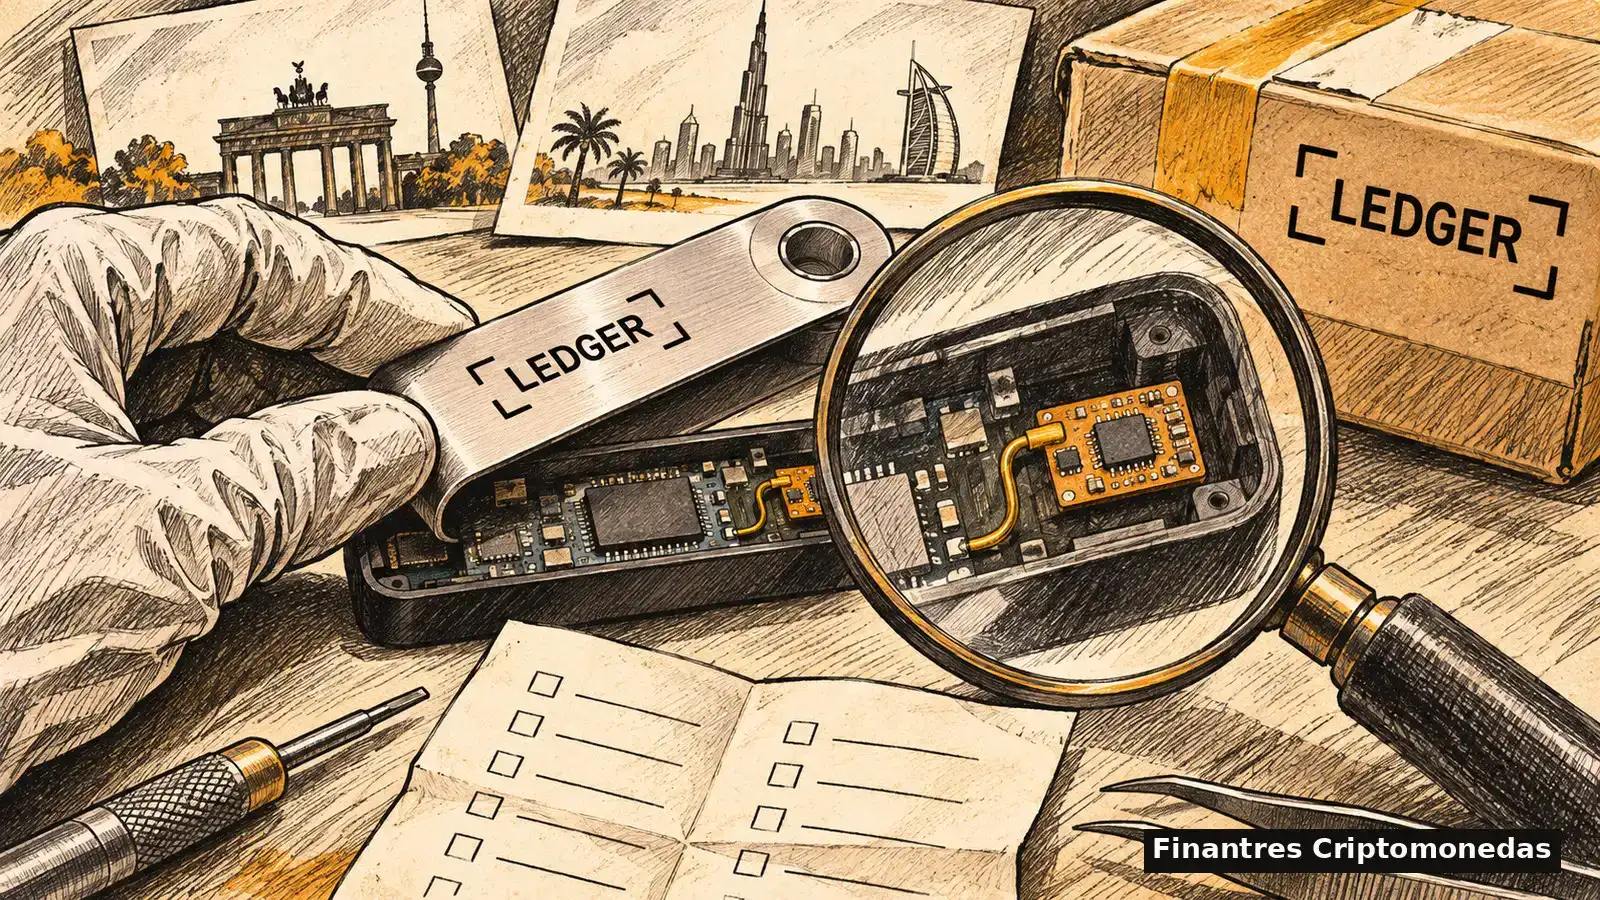
La actualización publicada por Ledger el 18 de noviembre de 2026 cambia el alcance conocido de la investigación. En octubre, la compañía había vinculado los casos confirmados a dispositivos vendidos a través de CryptoBilis, un distribuidor autorizado que operaba en varios mercados del sudeste asiático. Ahora afirma que ha localizado «unas pocas» unidades manipuladas en Berlín y que investiga dos informes adicionales en Dubái.
La compañía sostiene que todos los dispositivos que ha confirmado hasta ahora presentan el mismo tipo de modificación física, diseñada para capturar la frase de recuperación durante la configuración inicial. Ledger también ha identificado un Nano Gen 5 afectado en el sudeste asiático. Por ahora, no ha publicado un número total de unidades comprometidas ni una lista completa de modelos o números de serie afectados.
La diferencia es importante. No estamos ante una vulnerabilidad general confirmada en todos los dispositivos Ledger ni ante una actualización de software maliciosa. Según la empresa, los equipos afectados eran dispositivos genuinos que fueron modificados físicamente después de entrar en la cadena de distribución. Ledger añade que no ha confirmado ningún caso relacionado con una compra realizada directamente en ledger.com.
Cómo funciona el riesgo y por qué la frase de recuperación es el objetivo
Una hardware wallet mantiene las claves privadas separadas del ordenador o del móvil, pero durante la configuración debe mostrar al propietario una frase de recuperación. Esa secuencia de palabras permite reconstruir la cartera y, si queda expuesta, puede dar acceso a los activos sin necesidad de tener físicamente el dispositivo original.
En el incidente investigado por Ledger, el componente añadido dentro de la carcasa está pensado para capturar esa información cuando aparece durante la configuración. En sus investigaciones previas de octubre, la compañía explicó que el implante era independiente del elemento seguro y del sistema operativo. El dispositivo podía seguir siendo genuino y funcionar aparentemente con normalidad pese a haber sido modificado físicamente.
Para el usuario, la lección va más allá de este caso concreto: la procedencia del dispositivo también forma parte de la seguridad. Nuestra guía de seguridad en criptomonedas explica por qué la custodia no termina al elegir una wallet; también importa cómo se compra, cómo se configura y quién puede haber tenido acceso al equipo antes de que llegue a tus manos.
Ledger insiste además en otro punto relevante: su soporte nunca solicita las 24 palabras de recuperación. Los incidentes de seguridad suelen atraer cuentas falsas, mensajes privados y formularios que intentan aprovechar la preocupación del usuario. Conviene distinguir este ataque físico de un caso de phishing en criptomonedas, aunque ambos pueden acabar buscando lo mismo: obtener la información necesaria para controlar una cartera.
Qué deben revisar quienes compraron un Ledger en Berlín o Dubái
Ledger pide que contacten con su soporte oficial quienes hayan comprado un dispositivo a través de terceros en Berlín desde enero de 2026, en Dubái o en los canales del sudeste asiático incluidos en la investigación. La advertencia no significa que todos esos dispositivos estén comprometidos. La empresa sigue describiendo el volumen confirmado como reducido, aunque reconoce que podrían aparecer más unidades a medida que avance la investigación.
Si existe una sospecha concreta de manipulación, Ledger recomienda no utilizar ese dispositivo para crear o restaurar una cartera. Para usuarios que ya lo hayan usado, la compañía indica que no se debe reutilizar la misma frase de recuperación ni la misma passphrase en un dispositivo nuevo, porque precisamente esos datos podrían haber quedado expuestos. Ledger también ofrece, por tiempo limitado, inspecciones físicas con rayos X en su fábrica de Vierzon, Francia, para determinados dispositivos que generen dudas.
Esto no significa que cualquier propietario de un Ledger deba mover sus fondos automáticamente. La propia advertencia se dirige a compras y dispositivos que encajan en los canales o ubicaciones investigados, o a equipos sobre los que existe una sospecha concreta. Actuar de forma precipitada también puede crear nuevos riesgos si el usuario termina introduciendo su frase de recuperación en una web, una aplicación o un falso formulario de soporte.
Para residentes en España, la actualización oficial del 18 de noviembre no identifica casos confirmados en el país. Aun así, refuerza una idea práctica para cualquier usuario de autocustodia: conservar la documentación de compra, comprobar la procedencia del dispositivo y tratar cualquier petición de la frase de recuperación como una señal de alerta. También merece la pena conocer las pautas habituales frente a estafas en criptomonedas para no confundir un canal de soporte legítimo con una suplantación.
Lo que todavía no está confirmado
La investigación continúa abierta. Ledger no ha confirmado públicamente el número total de usuarios afectados ni una cifra definitiva de fondos robados en los nuevos casos de Berlín y Dubái. Han circulado testimonios y estimaciones de pérdidas en redes sociales y análisis on-chain, pero no deben tratarse como una pérdida oficial atribuible al implante mientras no exista una confirmación suficiente.
Tampoco está aclarado públicamente en qué punto exacto de la distribución fueron manipuladas las unidades detectadas en Berlín y las reportadas en Dubái. Ledger afirma que está revisando registros con sus socios y colaborando con las autoridades para reconstruir cómo llegaron esos dispositivos a circulación.
La clave está en separar alcance y gravedad. El ataque es serio porque apunta directamente a la frase de recuperación, pero los datos disponibles no sostienen que exista un fallo general del software de Ledger ni que todas sus carteras estén afectadas. Lo que sí ha cambiado es el mapa del incidente: ya no puede considerarse limitado al sudeste asiático y la cadena física de distribución se ha convertido en el centro de la investigación.